引言
在数字化转型的浪潮中,计算机网络系统集成已成为企业信息化建设的核心环节。无论是构建一个园区网络、部署数据中心,还是实现跨地域的广域互联,系统集成能力都直接决定了IT基础设施的可靠性、安全性与扩展性。“网络系统集成”并非简单的设备堆叠与连线,而是一项涵盖需求分析、架构设计、设备选型、安装调试、测试验收及运维管理的系统工程。本文将从工程实践的视角,系统梳理计算机网络系统集成的核心概念、关键技术、实施流程与常见挑战,为读者提供一份可落地的实践指南。
一、什么是计算机网络系统集成
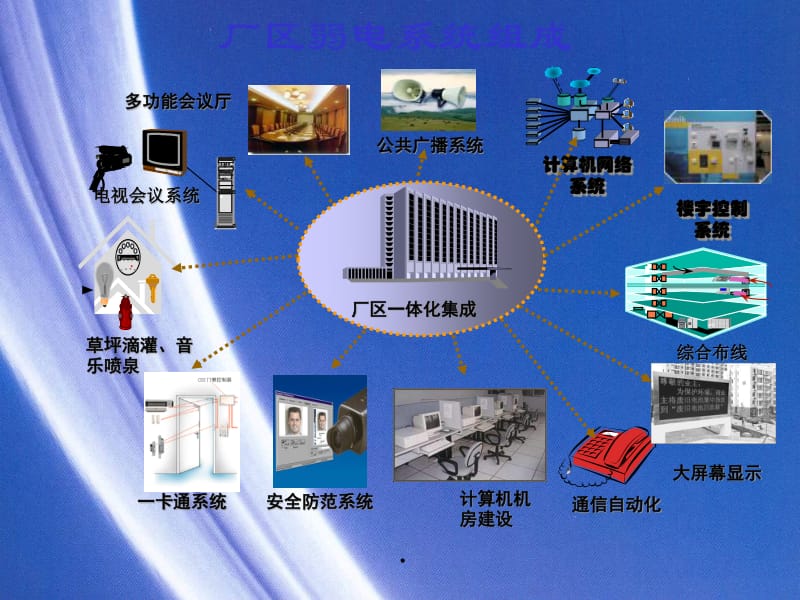
计算机网络系统集成(Network System Integration)是指根据用户的应用需求,将计算机硬件、网络设备、传输介质、操作系统、应用软件、数据库及安全产品等,通过结构化布线、网络协议配置与系统调优,有机组合为一个完整、可靠、经济且可扩展的计算机网络系统的过程。其核心目标不是追求“最先进的设备”,而是实现“最合适的整体效能”。
从层次上看,系统集成可分为物理层集成(综合布线、机房环境)、链路层集成(交换机VLAN、链路聚合)、网络层集成(路由协议、IP地址规划)、应用层集成(服务器、存储、业务系统)以及安全集成(防火墙、入侵检测、访问控制)。成功的集成项目必须确保各层次之间无缝衔接,避免出现“局部最优、全局次优”的陷阱。
二、系统集成的关键技术领域
2.1 综合布线系统
综合布线是网络集成的物理基础。实践中需遵循EIA/TIA-568或ISO/IEC 11801标准,合理设计工作区、水平、垂直、设备间等子系统。常见介质包括超五类/六类非屏蔽双绞线、多模/单模光纤。关键实践点:线缆长度不超过90米(水平链路)、光纤熔接损耗低于0.3dB、配线架端接符合T568B标准,并为未来升级预留20%以上的端口冗余。
2.2 网络拓扑与IP规划
根据业务规模选择层次化拓扑(核心-汇聚-接入)。IP地址规划应遵循“统一规划、分区分域”原则,采用VLSM(可变长子网掩码)提高利用率。例如,一个中型企业可划分为管理区、服务器区、办公区、无线区、DMZ区,每个区域划分独立子网,并通过ACL实现横向隔离。建议为每个VLAN预留至少30%的地址扩展空间。
2.3 路由与交换配置
核心交换机应配置冗余网关(如VRRP/HSRP),接入层启用生成树协议(STP/RSTP/MSTP)防止环路。动态路由协议选择上,中小型网络适用OSPF(单区域或多区域),大型网络可考虑BGP。实践中常见问题:OSPF邻居无法建立(检查Hello/Dead间隔、区域ID、MTU)、VLAN间路由不通(检查SVI接口状态、ACL规则)。
2.4 网络安全集成
网络安全应贯穿集成全程。基本措施包括:防火墙策略(默认拒绝、按需开放)、AAA认证、端口安全(MAC地址绑定)、DHCP Snooping、动态ARP检测、日志审计。对于等保合规项目,还需部署入侵防御(IPS)、漏洞扫描、堡垒机等。建议在集成测试阶段进行渗透测试,验证安全策略的有效性。
2.5 无线网络集成
无线网络不再是“有线补充”。实践上需先进行站点勘测(确定AP点位、信道规划),再配置无线控制器+Fit AP架构,实现无缝漫游与统一管理。注意2.4GHz与5GHz频段平衡、PoE供电功率核算、以及访客网络与内部网络的隔离。
三、系统集成的工程实施流程
一个规范的网络系统集成项目通常分为五个阶段:
阶段一:需求调研与可行性分析
与用户深度沟通,输出《需求规格说明书》,明确用户数量、业务类型、性能指标(时延、丢包率、带宽)、安全等级、预算与工期。同时评估现有环境(机房、供电、承重),识别风险点。
阶段二:方案设计与选型
输出《网络设计方案》,包含拓扑图、IP规划表、设备清单(品牌、型号、数量、端口配置)、布线施工图、安全策略矩阵。选型时需平衡性能、成本与可维护性。例如,汇聚层可选支持堆叠的万兆交换机,接入层可选千兆PoE交换机。
阶段三:施工与配置
按布线图完成物理施工,并做好标签与文档。设备上架后,先配置管理IP与带外管理,再逐步配置VLAN、路由、安全策略。建议采用配置模板与自动化脚本(如Ansible、Python Netmiko)减少人为错误。每完成一个模块,立即进行局部测试。
阶段四:测试与验收
测试应覆盖连通性(ping、traceroute)、性能(吞吐量、时延、丢包率)、冗余(断链路倒换)、安全(端口扫描、策略验证)与漫游(无线)。常用工具:IxChariot、iperf3、Wireshark、AirCheck。输出《测试报告》,用户签字确认。
阶段五:运维移交与持续优化
交付《竣工文档》《运维手册》《应急预案》,并对用户进行培训。网络上线后需持续监控(SNMP、NetFlow、日志分析),定期进行配置备份与漏洞修补,根据业务变化调整QoS或带宽。
四、典型应用场景与实践案例
场景1:园区网络集成
某高校新建教学楼,需求为3000个信息点、无线全覆盖、有线无线统一认证。采用核心双机虚拟化(IRF/VSS)、汇聚-接入两层架构,部署RADIUS+Portal认证,并通过智能运维平台实现IP-MAC-用户定位。集成难点:多厂商设备兼容、认证计费对接。实践中通过标准协议(802.1X、RADIUS)降低耦合。
场景2:数据中心网络集成
某企业私有云中心需支持虚拟机迁移与存储流量。采用Spine-Leaf架构,配置VXLAN+BGP EVPN实现大二层层叠,通过ECMP实现负载均衡。关键实践:控制面与数据面分离,为iSCSI流量配置独立VLAN并启用巨帧。
场景3:总部-分支机构互联
采用SD-WAN方案,通过IPsec VPN或专线实现互连。集成时需定义应用优先级(如ERP优先),并配置前向纠错与智能选路。常见坑:MTU不一致导致分片,可通过调整TCP MSS解决。
五、常见挑战与最佳实践
挑战1:需求变更与范围蔓延
最佳实践:采用敏捷思路,分阶段交付,每阶段确认“最小可用网络”,并通过正式变更流程控制预算。
挑战2:多厂商设备互操作
优先选择支持标准协议(如OSPF、LACP、802.1Q)的设备。必要时在实验室预搭建,验证互通性。
挑战3:集成后的性能瓶颈
不要忽略服务器、存储与应用层的配套。网络吞吐达标但应用慢,可能是数据库或存储IOPS不足。建议做端到端基线测试。
挑战4:安全与可用性平衡
避免“防火墙策略全开”或“全封”。建议采用最小权限原则,并部署冗余防火墙+HA,兼顾安全与业务连续性。
最佳实践文档先行(每步有记录)、模块化实施(分域集成)、自动化配置(减少手误)、闭环测试(发现问题即回归)、持续运维(集成不是终点)。
计算机网络系统集成是一门融合技术、管理与经验的实践学科。它要求工程师不仅掌握路由交换、安全、无线等硬技能,还要具备需求分析、项目协调与文档编写等软实力。随着云网融合、IPv6+、AI运维等新趋势的出现,系统集成的边界正在扩展。唯有坚持“以业务需求为导向,以标准化为基石,以测试验证为保障”,才能构建出真正稳定、高效、可持续演进的网络基础设施。希望本文的流程与经验能为您的下一个集成项目提供切实的参考。